Etiket arşivi: veri silme

Disk Şifreleme (BitLocker) Performansı Nasıl Etkiler?

Disk Şifreleme (BitLocker) Performansı Nasıl Etkiler?
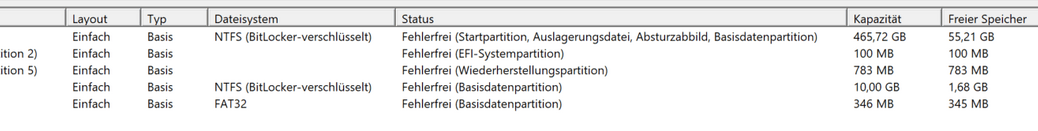
Görsel: Wikimedia Commons, “2024-12-17 17 39 55-Datenträgerverwaltung, BitLocker-Verschlüsselung Greenshot crop.png” — Software: Microsoft Corporation (Public domain)

Windows’un yerleşik disk şifreleme özelliği olan BitLocker, diskteki verileri tüm disk düzeyinde şifreleyerek fiziksel çalıntı veya kayıp durumunda verilerin okunmasını engeller. Ancak kullanıcılar arasında en sık sorulan sorulardan biri: BitLocker açıkken disk performansı gerçekten düşer mi?

Şifreleme Nasıl Çalışır?

BitLocker, AES şifreleme algoritmasını kullanarak diske yazılan her veriyi anlık olarak şifreler, okunan veriyi ise anlık olarak çözer. Bu işlem “on-the-fly” (anlık) şekilde gerçekleşir, yani kullanıcı dosyayı açtığında arka planda bir şifre çözme adımı devreye girer.

Donanımsal Hızlandırma: AES-NI’nin Rolü

Modern işlemcilerin büyük çoğunluğunda bulunan AES-NI (AES New Instructions) donanım desteği, şifreleme/çözme işlemlerini CPU seviyesinde hızlandırır. AES-NI destekli bir sistemde BitLocker’ın performans üzerindeki etkisi günlük kullanımda genellikle fark edilmeyecek kadar düşüktür. Bu destek olmayan eski işlemcilerde ise şifreleme yazılımsal olarak yapıldığından performans kaybı daha belirgin olabilir.

HDD ve SSD’de Etki Farkı

SSD’lerde okuma/yazma hızları HDD’ye göre çok daha yüksek olduğundan, şifreleme/çözme işleminin CPU tarafında yarattığı ek yük, toplam işlem süresi içinde HDD’ye göre orantısal olarak daha fazla hissedilebilir; buna karşın SSD’lerin ham hızı zaten yüksek olduğu için pratikte kullanıcı gözlemlediği fark çoğu zaman minimaldir. HDD’lerde ise disk zaten mekanik erişim gecikmesi (seek time) ile sınırlı olduğundan, şifrelemenin CPU tarafındaki ek yükü toplam performans içinde nispeten daha az öne çıkar.

Performans Etkisini Özetleyen Tablo

Senaryo Beklenen Etki
AES-NI destekli modern CPU + SSD Günlük kullanımda genelde algılanamaz
AES-NI destekli modern CPU + HDD İhmal edilebilir düzeyde
AES-NI desteği olmayan eski CPU Belirgin performans kaybı olabilir
Yoğun sıralı büyük dosya kopyalama (SSD) Küçük bir hız kaybı ölçülebilir

BitLocker Kullanırken Dikkat Edilmesi Gerekenler

Performans etkisinden bağımsız olarak BitLocker kullanırken kurtarma anahtarının (recovery key) güvenli bir yerde saklanması hayati önem taşır; anahtar kaybedilirse disk üzerindeki verilere erişim tamamen imkânsız hale gelebilir. Ayrıca disk arızalanıp veri kurtarma servisine götürülmesi gerektiğinde, şifreli bir diskte kurtarma anahtarı olmadan veri kurtarma işleminin yapılamayacağı da unutulmamalıdır.

Donanım Tabanlı Şifreleme: Self-Encrypting Drive (SED)

Bazı diskler, şifreleme işlemini yazılım yerine doğrudan disk denetleyicisi (controller) üzerinde donanımsal olarak gerçekleştirir; bunlara Self-Encrypting Drive (SED) denir. Bu yaklaşımda şifreleme/çözme yükü tamamen diskin kendi elektroniğinde gerçekleştiği için ana sistem CPU’su üzerinde neredeyse hiç ek yük oluşmaz. BitLocker, uyumlu SED disklerde bu donanımsal şifrelemeyi kullanacak şekilde de yapılandırılabilir; bu durumda performans etkisi yazılımsal şifrelemeye göre daha da düşük olur.

Diğer Şifreleme Çözümleriyle Kısa Karşılaştırma

BitLocker Windows’a özgü olsa da, platformlar arası açık kaynaklı alternatifler (VeraCrypt gibi) veya macOS’un kendi yerleşik çözümü (FileVault) benzer bir amaca hizmet eder: diski fiziksel erişime karşı korumak. Hangi araç kullanılırsa kullanılsın, temel prensip aynıdır — modern donanım desteğiyle (AES-NI veya SED) performans kaybı asgari düzeyde tutulurken veri güvenliği sağlanır. Kurumsal ortamlarda hangi çözümün seçileceği genellikle merkezi yönetim, kurtarma anahtarı politikaları ve mevcut altyapıyla uyumluluk gibi faktörlere göre belirlenir.

Sık Sorulan Soru: BitLocker Açıkken Disk Değiştirilebilir mi?

BitLocker ile şifrelenmiş bir disk başka bir bilgisayara takıldığında, doğru kurtarma anahtarı veya şifre girilmeden içeriğine erişilemez — bu, özelliğin tam olarak amaçladığı güvenlik davranışıdır. Bu yüzden disk değişimi, yükseltme veya bakım öncesi BitLocker’ın geçici olarak askıya alınması (suspend) veya kurtarma anahtarının elde bulundurulması, veri erişiminin kesintiye uğramaması için önerilir.

Sonuç

Modern donanımlarda BitLocker’ın günlük kullanımda hissedilir bir yavaşlamaya yol açması beklenmez; AES-NI destekli işlemciler bu yükü büyük ölçüde karşılar. Performanstan çok daha kritik olan nokta, kurtarma anahtarının güvenli saklanması ve şifreli diskin arızalanması ihtimaline karşı düzenli yedekleme yapılmasıdır. Güvenlik amaçlı kayıt sistemlerinde disk seçimi yaparken hem performans hem güvenilirlik dengesini gözeten modeller için guvenlikbayii.com güvenlik harddiski sayfasına göz atabilirsiniz.

Kurumsal Ortamlarda BitLocker Yönetimi

Birden fazla bilgisayarın bulunduğu kurumsal ortamlarda, her cihazın kurtarma anahtarının tek tek elle takip edilmesi pratik değildir. Bu senaryoda Active Directory veya Microsoft Intune gibi merkezi yönetim araçları, kurtarma anahtarlarını güvenli ve merkezi bir şekilde saklayıp gerektiğinde IT ekibinin erişimine sunabilir. Böylece hem güvenlik politikası tutarlı şekilde uygulanır hem de bir çalışanın kendi anahtarını kaybetmesi durumunda veri erişimi tamamen kilitlenmez.

Şifreleme her zaman tek başına yeterli bir güvenlik stratejisi değildir; güçlü hesap parolaları, güncel işletim sistemi yamaları ve fiziksel erişim kontrolleriyle birlikte katmanlı bir yaklaşımın parçası olarak düşünülmelidir.
Harddisk Verilerini Güvenli Şekilde Silme Yöntemleri

Harddisk Verilerini Güvenli Şekilde Silme Yöntemleri

Bir bilgisayarı elden çıkarmadan, ikinci el satmadan ya da eski bir harddiski geri dönüşüme vermeden önce üzerindeki verilerin gerçekten silinmiş olduğundan emin olmak, çoğu kullanıcının sandığından çok daha karmaşık bir konudur. “Çöp kutusunu boşaltmak” ya da diski formatlamak, dosyaları görünürde ortadan kaldırsa da, veriler fiziksel olarak diskte kalmaya devam eder ve uygun araçlarla kolayca geri getirilebilir. Bu yazıda harddisk verilerini güvenli şekilde silme yöntemlerini; yazılımsal silme tekniklerinden fiziksel imhaya kadar adım adım ele alıyoruz.

Basit Silme Neden Güvenli Değildir?

Bir dosyayı sildiğinizde ya da diski hızlı formatladığınızda, işletim sistemi aslında veriyi yok etmez; sadece o alanı “boş” olarak işaretler ve dosya sistemi tablosundaki referansı kaldırır. Fiziksel sektörlerdeki manyetik iz veya SSD'deki hücre içeriği yerinde durur. Piyasada ücretsiz olarak bulunabilen veri kurtarma yazılımları, bu tabloyu tarayarak silinmiş dosyaların büyük bir kısmını sorunsuzca geri getirebilir. Kişisel fotoğraflar, mali belgeler ya da müşteri bilgileri gibi hassas veriler söz konusu olduğunda, bu yöntem ciddi bir güvenlik açığı yaratır.

Yazılımsal Güvenli Silme (Secure Erase) Yöntemleri

Çoğu modern harddisk ve SSD, ATA komut setinin bir parçası olan “Secure Erase” özelliğini destekler. Bu komut, diskin donanım denetleyicisine doğrudan talimat vererek tüm sektörleri sıfırlar veya rastgele verilerle üzerine yazar; işlem disk üreticisinin kendi mikro yazılımı tarafından yürütüldüğü için işletim sisteminin erişemediği yedek sektörler de dahil olmak üzere daha kapsamlı bir temizlik sağlar. Bu özelliğe erişmek için genellikle üreticinin sunduğu ücretsiz disk yönetim araçları veya açık kaynaklı önyükleme (boot) ortamları kullanılır. Kurumsal ortamlarda bu yöntem, diskin tekrar kullanıma alınması gereken ama içeriğin geri getirilemez şekilde yok edilmesi istenen durumlarda tercih edilir.

Veri Üzerine Yazma (Overwrite) Standartları

Klasik harddisklerde bir diğer yaygın yöntem, verinin bulunduğu her sektörün üzerine defalarca rastgele bit dizileri veya sabit desenler yazmaktır. Bu yaklaşım, çeşitli veri imha standartlarında (örneğin çok geçişli üzerine yazma prosedürleri) tanımlanmıştır ve tek geçişlik bir üzerine yazmanın bile modern disklerde veriyi pratik olarak kurtarılamaz hale getirdiği kabul edilir. Piyasada bu işlemi otomatikleştiren, açık kaynaklı ve ücretsiz birçok disk silme (wipe) aracı bulunur; bu araçlar diski baştan sona tarayarak seçilen algoritmaya göre üzerine yazma işlemini gerçekleştirir ve genellikle işlem sonunda bir doğrulama raporu sunar. Kurumlar için bu raporlar, veri imha politikalarına uyum kanıtı olarak da saklanabilir.

SSD'lerde Durum Neden Farklıdır?

Katı hal disklerde (SSD) klasik üzerine yazma yöntemleri, geleneksel harddisklerdeki kadar güvenilir sonuç vermeyebilir. SSD'lerin denetleyicileri, hücrelerin ömrünü uzatmak amacıyla verileri sürekli olarak farklı fiziksel konumlara taşıyan “wear leveling” adlı bir teknik kullanır; bu nedenle işletim sistemi seviyesinde yapılan bir üzerine yazma işlemi, verinin gerçek fiziksel konumuna hiç ulaşmayabilir. SSD'ler için en güvenilir yöntem, sürücünün kendi donanım tabanlı Secure Erase veya “sanitize” komutunu tetiklemektir; bu komut, denetleyiciye tüm flash hücrelerini gerçek anlamda temizleme talimatı verir. Ayrıca şifreleme özelliği olan (self-encrypting) sürücülerde, şifreleme anahtarını yok etmek de verileri kalıcı olarak erişilemez hale getirmenin pratik bir yoludur.

Degaussing: Manyetik Alanla Veri Yok Etme

Kurumsal ve devlet kurumlarında sıkça kullanılan degaussing yöntemi, harddiskin manyetik ortamını çok güçlü bir manyetik alana maruz bırakarak üzerindeki tüm veri desenlerini bozmaya dayanır. Bu işlem sonucunda disk üzerindeki manyetik yapı tamamen karışır ve disk genellikle bir daha kullanılamaz hale gelir; bu yüzden degaussing hem bir silme hem de fiili bir imha yöntemi olarak kabul edilir. Önemli bir not: degaussing yalnızca manyetik ortamlarda (klasik harddisk) etkilidir, flash bellek tabanlı SSD'lerde herhangi bir işe yaramaz, çünkü SSD veriyi manyetik değil elektriksel olarak saklar.

Fiziksel İmha: En Kesin Çözüm

Son derece hassas verilerin söz konusu olduğu, geri dönüşü olmayan bir imha gerektiren durumlarda fiziksel imha en güvenilir yöntem olarak öne çıkar. Bu yöntem; diski delme, ezme veya parçalama (shredding) gibi tekniklerle disk plakalarını ya da flash yongalarını fiziksel olarak kullanılamaz hale getirmeyi kapsar. Kurumsal düzeyde bu hizmeti sunan sertifikalı imha firmaları, işlem sonunda genellikle bir imha sertifikası düzenler; bu belge, özellikle kişisel veri koruma mevzuatına tabi kurumlar için uyum açısından önemlidir. Bireysel kullanıcılar için ise diski açıp plakayı çizmek ya da delmek gibi basit önlemler de pratik veri sızıntısı riskini büyük ölçüde azaltır.

Hangi Yöntem Ne Zaman Tercih Edilmeli?

Diski satmayı veya bağışlamayı planlıyorsanız ve içerik hassas değilse, üreticinin Secure Erase aracı ya da güvenilir bir wipe yazılımı genellikle yeterlidir. Şirket verileri, müşteri kayıtları veya finansal belgeler gibi hassas içerikler söz konusu olduğunda, yazılımsal silmeyi degaussing veya fiziksel imha ile desteklemek daha sağlıklı bir yaklaşımdır. SSD kullanıyorsanız, klasik üzerine yazma araçlarına güvenmek yerine sürücünün kendi donanım tabanlı silme komutunu tercih etmek, sonucun güvenilirliği açısından fark yaratır.

Sonuç

Harddisk verilerini güvenli şekilde silme yöntemleri, kullanılan disk türüne ve verinin hassasiyet derecesine göre değişkenlik gösterir; basit bir formatlama işlemi hiçbir zaman gerçek bir güvenlik önlemi olarak kabul edilmemelidir. Yazılımsal secure erase araçları günlük kullanım için pratik bir çözüm sunarken, degaussing ve fiziksel imha, en yüksek güvenlik seviyesinin gerektiği senaryolarda devreye girer. Diskinizi elden çıkarmadan önce doğru yöntemi seçmek kadar, elinizdeki diskin sağlıklı çalışır durumda olması ve verilerinizin düzenli olarak yedeklenmiş olması da önemlidir; bu konuda harici harddisk seçimi ile ilgili yazımız da yedekleme stratejinizi planlarken yol gösterici olabilir.